一份自 2015 年 9 月 22 日写进代码的整数下溢,在互联网入口软件里静静躺了约 11 年[1]。
另一边,向来把“内存安全”当招牌的 Java 运行时,仅凭 64 个 A 字符加一个等号的输入,竟越过边界往堆内存多写了 62 个字节[2]。
2026 年 11 月 17 日至 18 日,两道同为 CVSS 4.0 评分 9.2 的底层防线同窗裂开:Calif.io 率先公开 OpenJDK 漏洞 Java4Shell(CVE-2026-114938)[2],F5 与 Wiz Research、Xint Security Research 等团队紧接着披露了涵盖 5 个 Nginx 远程代码执行(RCE)漏洞与 Linux 内核提权链的 NGINX2Root[3][1][4]。
站在生产服务器门外的,不再只是手搓漏洞的传统黑客,而是每小时只烧几十美元算力的“半人马(Centaur Hacker)”[2]。
潜伏 11 年的漏洞与 62 字节越界:AI 为什么专挑底层接缝下手?
两场风波撕开的,恰恰是现代云原生技术栈里很少被运维直接盯防的两道接缝:C 语言写的协议流量计数器,以及躲在高级语言底下的手写汇编指令[3][2]。
先看 NGINX 门户[3]。驱动超过 2.25 亿个网站的开源入口软件 NGINX[3],于 2026 年 11 月 18 日放出 1.30.7 稳定版与 1.31.9 主线版,一并修补了 10 个安全缺陷,其中 5 个定级为 9.2 分 RCE 漏洞[3][1]。
潜伏跨度达约 11 年的是 CVE-2026-123007[3][1]。自 2015 年 9 月 22 日发布的 1.9.5 起直至 1.31.8[1],NGINX 在 HTTP/2 响应流控里用 h2c->send_window 跟踪剩余发送额度[3]。一旦客户端中途取消数据流,清理函数 ngx_http_v2_filter_cleanup() 会把未发出的额度退回计数器,却漏掉了协议上限校验[3]。
如果客户端此前趁隙推高过窗口额度,这笔“退款”就会把无符号整数计数器顶破上限[3]。紧接着 ngx_http_v2_state_window_update() 用上限值减去当前计数器时触发整数下溢,回绕出一个极大的正数;后续转为有符号类型 off_t 计算发送长度时变成负数,进而在 ngx_ssl_send_chain() 演变成越界内存拷贝[3]。Wiz Research 在仅挂普通静态文件、不接后端应用和第三方模块的 64 位 HTTPS 服务器上,绕过 ASLR 验证了远程代码执行[3]。
发现它的工具链同样刺眼[3]。Wiz Research 调用自研 AI 代码扫描框架 Wiz Atlas,一举挖出 CVE-2026-123007 与另一个潜伏近 6 年的 HTTP/2 释放后重用(UAF)漏洞 CVE-2026-123633[3]。随后研究人员用 Gemini 4 Carbon 与 ChatGPT 5.6 Sol 核实了可利用性,而 Ikotas Labs、Metnir、Rapid7 与 Xint 也各自独立撞上了同一批漏洞[3]。
另一侧,AI 挖洞的成本账更加直白[2]。Calif.io 研究员 Quang Luong 把 OpenJDK HotSpot 的 C2 即时编译器与底层内联例程(intrinsics)交给 Codex 审计[2]。挨过前约 20 分钟的大批误报后,只花约 1 小时就抓到了 Base64 解码漏洞 Java4Shell(CVE-2026-114938),再花约 2 小时写出第一版可用利用,全程 Token 花销不到 200 美元[2]。
Java 明明默认托管内存,怎么也会写穿缓冲区?[2]
问题出在为速度让路的 CPU 加速路径上[2]。为了压榨 Base64 解码吞吐,OpenJDK 17.0.6 及以上版本在具备 AVX-512 VBMI 指令集的 x86-64 处理器上,启用了手写汇编生成的 evmovdqub 向量写入指令[2]。遇到 64 个字母 A 后接一个等号的畸形末尾输入(OpenJDK 17 则为 128 个 A 加等号),例程在扣减 = 填充位时把剩余输出长度算成负数,导致掩码寄存器 output_mask 瞬间全置为 1[2]。
尽管上层 Java 代码随后会抛出 IllegalArgumentException 拒绝输入,那记 64 字节向量写入早已抢先落盘,把 50 字节结果数组后面的 62 字节堆内存 改写一空[2]。攻击者把这段固定写坏的字节对准相邻数组的长度字段后,先能像当年“心脏滴血(Heartbleed)”那样读取堆内私密数据与令牌(Calif 称之为 JavaBleed),再配合远程“堆风水”串联出远程代码执行[2]。
先别急着喊“全线中招”:核对 5 个 Nginx 漏洞与 Java4Shell 的真实门槛
两起事件双双站上 9.2 分,各国安全机构也迅速拉响警报[2][5]。2026 年 11 月 17 日韩国总统府召开紧急应对会议(JetBrains 调研显示,2021 年韩国软件开发中 Java 占 53%、高于 30% 的全球均值,2025 年韩国公共部门系统更达 72%)[5];美国 CISA、德国、英国监管部门以及中国腾讯/腾讯云也相继催促打补丁[5]。
但把公告翻到技术注脚就会明白:“装了 Nginx 或 Java”与“立刻会被一键拿下”之间,隔着几道相当硬的触发门槛[3][2]。
先拆开看 NGINX 的 5 个 9.2 分漏洞[3][1]。F5 与多家研究机构的公告均写明,它们全部需要关闭或绕过 ASLR,而且各自绑死在特定的模块配置上[3][1][4]:
CVE-2026-123007(1.9.5–1.31.8):需要监听端口明确开启 HTTP/2[3][1]。不过 Rapid7 的技术分析揭开了另一重实操约束——其验证路径需要在约 2.5 分钟内持续灌入约 128 GB 的 HTTP/2 流量,并依赖带avx512f与avx512vl特性的 glibc 拷贝函数;如果网络链路慢于约 300 Mbit/s,传输还没完成就会碰上 NGINX 默认 1 小时的连接超时上限[1]。CVE-2026-123633(1.19.7–1.31.8):不仅得开启 HTTP/2 并配作反向代理,还得踩中worker_connections槽位耗尽、ngx_drain_connections()抢先关闭未完成HEADERS帧连接的时机[3][1]。- 其余 3 个 9.2 分漏洞根本不走 HTTP/2[1][4]:
CVE-2026-121810(1.25.0–1.31.8)专盯启用 HTTP/3 的反向代理[3][1];CVE-2026-123634(0.6.18–1.31.8)要求在代理配置里用变量动态拼装上游主机名,且搭配 SSI 或mirror子请求解析同域名[3][1];CVE-2026-113425(0.5.33–1.31.8)则只发生在配置了auth_http的 Mail 邮件代理 场景[3][1]。
这直接戳破了一个常见误判:在配置里写一句 http2 off;,顶多只能遮住 123007 和 123633 这两道门,剩下三个高危入口纹丝不动[1][4]。
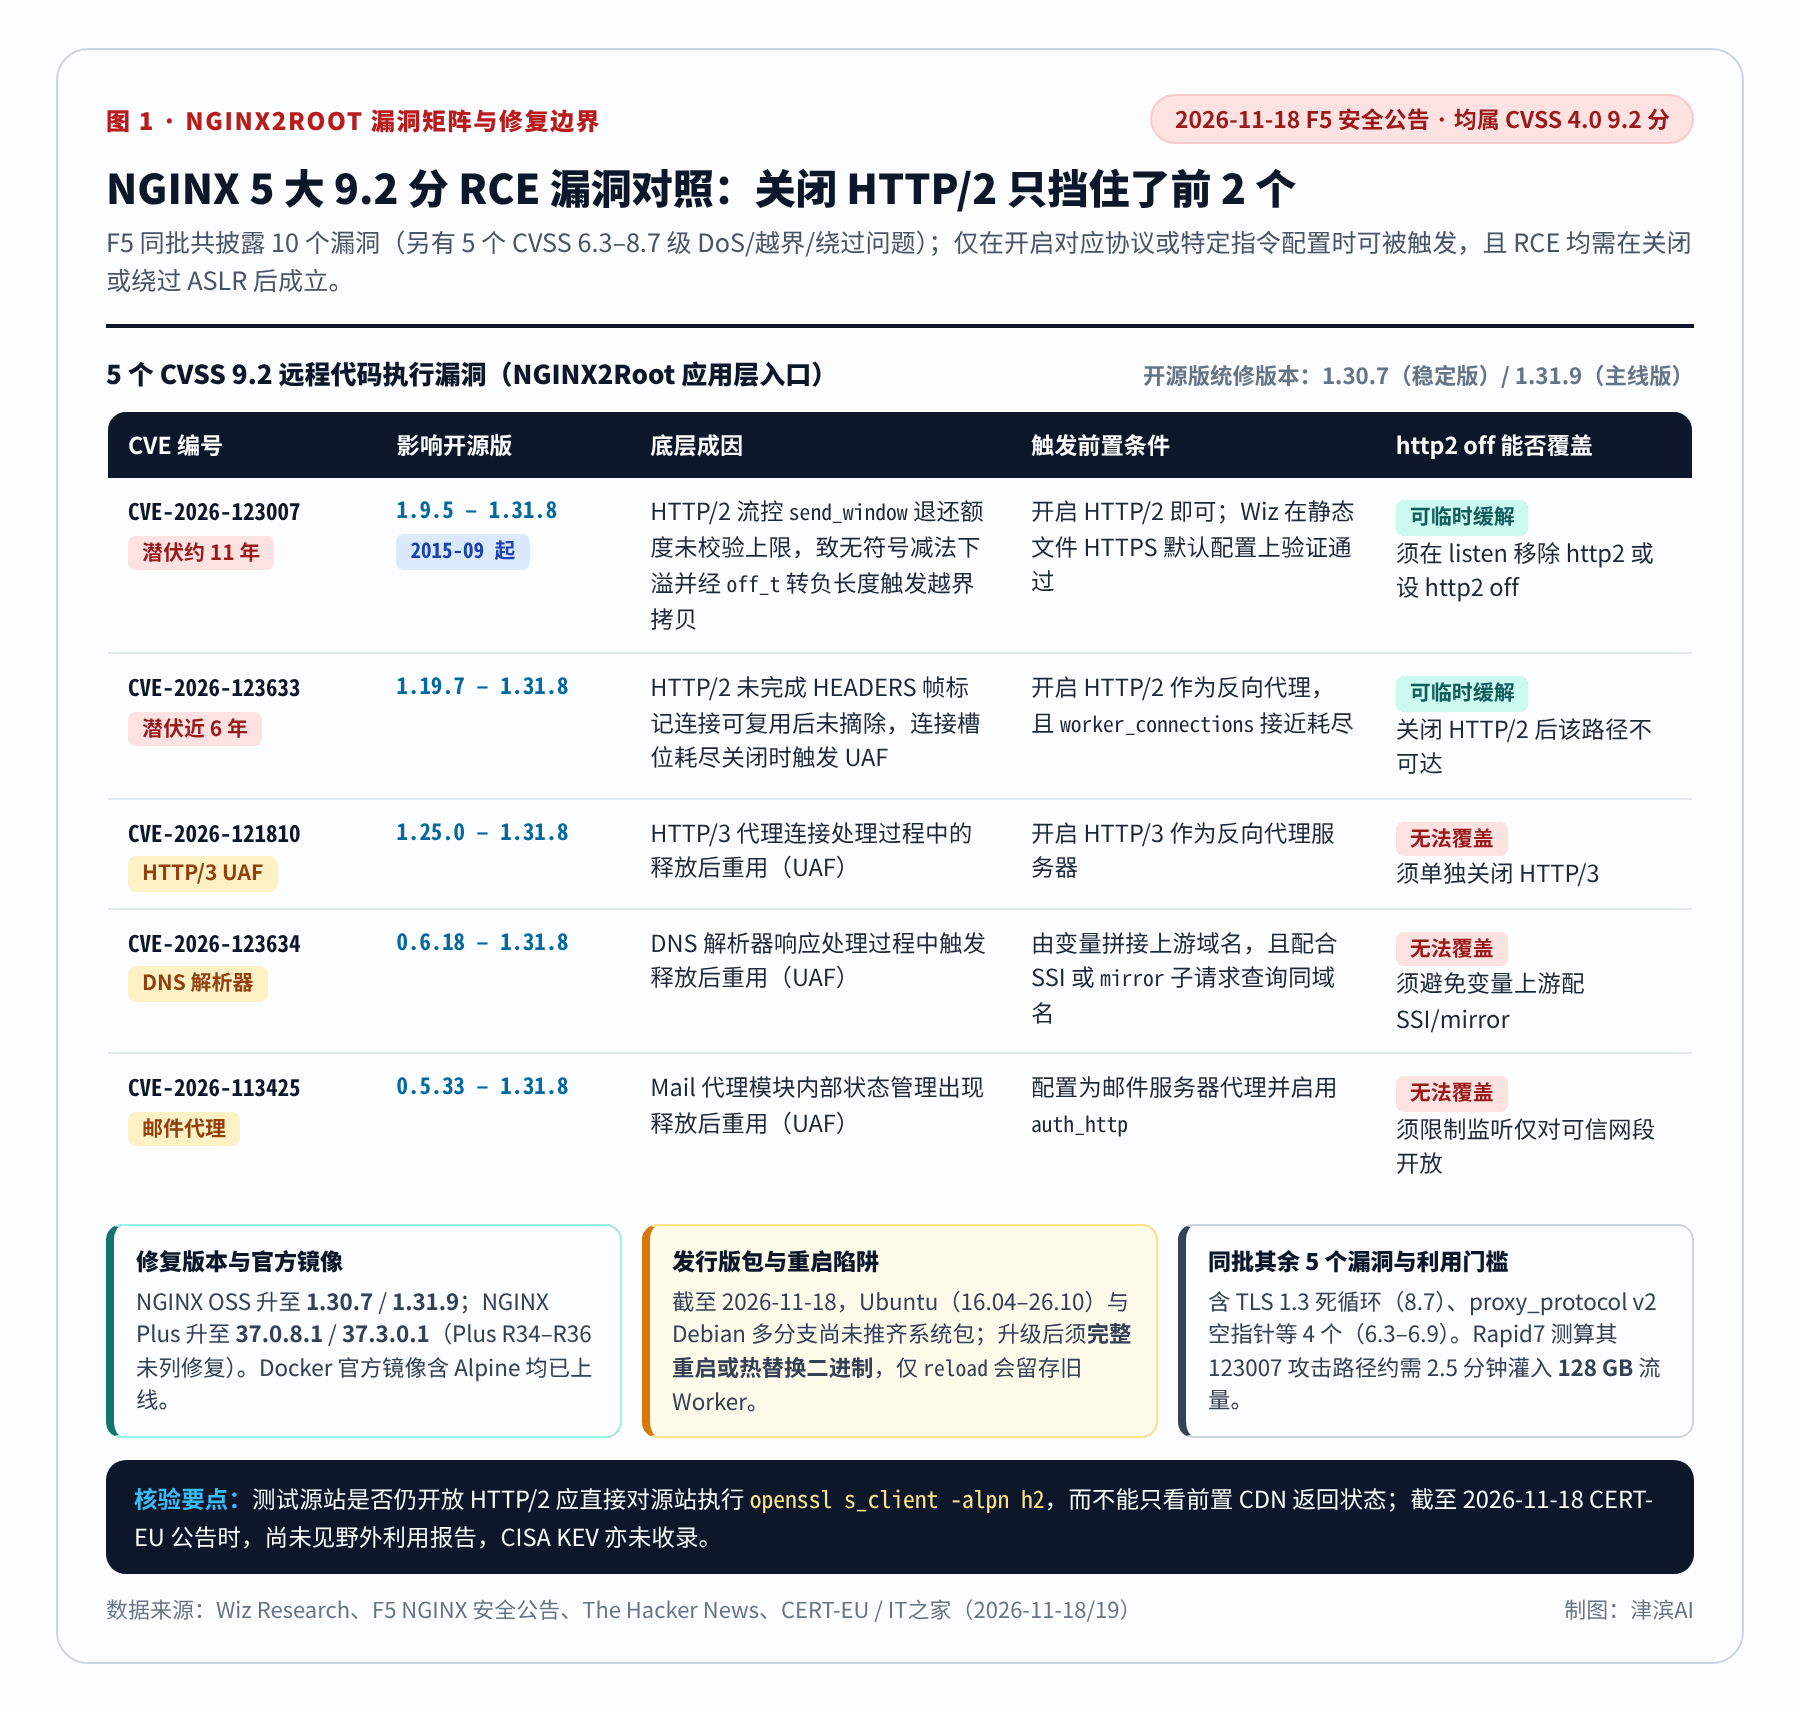
配图说明:图 1 同步列出同批披露但低于 9.2 分的其余 5 项缺陷及 Ubuntu/Debian 发行版包延迟情况;关闭 HTTP/2 仅作临时缓解,不能替代升级。
再把镜头切到 Java4Shell 的适用边界[2][5]。Calif.io 实测在默认配置下复现了 Keycloak、Atlassian Jira、Confluence、JFrog Artifactory、Jenkins 与 PingFederate 的认证前 RCE,以及 Apache Kafka Broker、Apache Solr、Elasticsearch、Gerrit 与 Spinnaker 的认证后 RCE(另有 Spring Boot、Apache Struts 示例与 samczsun 披露的客户端 TLS 外连风险)[2]。受影响构建涵盖 Oracle JDK/Java SE(含 8u511b33-perf、17.0.21.0.3、21.0.13.0.3、25.0.5.0.3、27.0.1.0.3)、Amazon Corretto、Eclipse Temurin、Microsoft Build of OpenJDK 与 Azul Zulu 等[2]。
然而 Java4Shell 同样带着三条硬限制[2]:
首先,硬件门槛锁死了指令集——只波及支持 AVX-512 VBMI(avx512f、avx512bw、avx512vbmi、bmi2)的 x86-64 芯片(如 Intel Ice Lake 及更新至强、AMD Zen 4 及以上),ARM64 架构服务器完全不受影响[2]。
其次,不存在“一发通杀”载荷——攻击者必须为每个目标应用量身定制解码入口、写数组、读数组与内存对齐方案,还要在低抖动网络里跑完 JIT 预热与校准[2]。如果 Java 服务前方挡着 默认启用请求体缓冲的 NGINX,依赖分段发送半截请求体来排布堆内存的攻击流会被代理整包收齐再转交,从而失去时序控制权;唯独单请求即可触发的 Elasticsearch 以及完成隧道升级后的 WebSocket 流量不受此拦截[2]。
第三,也是当下尤其需要冷静核实的一点:截至 2026 年 11 月 18 日欧洲网络安全机构 CERT-EU 发布公告时,尚未接到 NGINX 这批漏洞在野外遭到实际利用的报告,美国 CISA KEV 已知被利用目录同样未将其列入[1][4];德国与荷兰安全部门也称,暂未监测到 Java4Shell 的成功在野攻击[5]。至于近周苹果 iCloud/Apple Pay 内部更新故障、微软服务波动、摩根大通软件问题及美国空管停摆,美国 CISA 与多家企业均明确说明未与 Java4Shell 挂钩[5]。
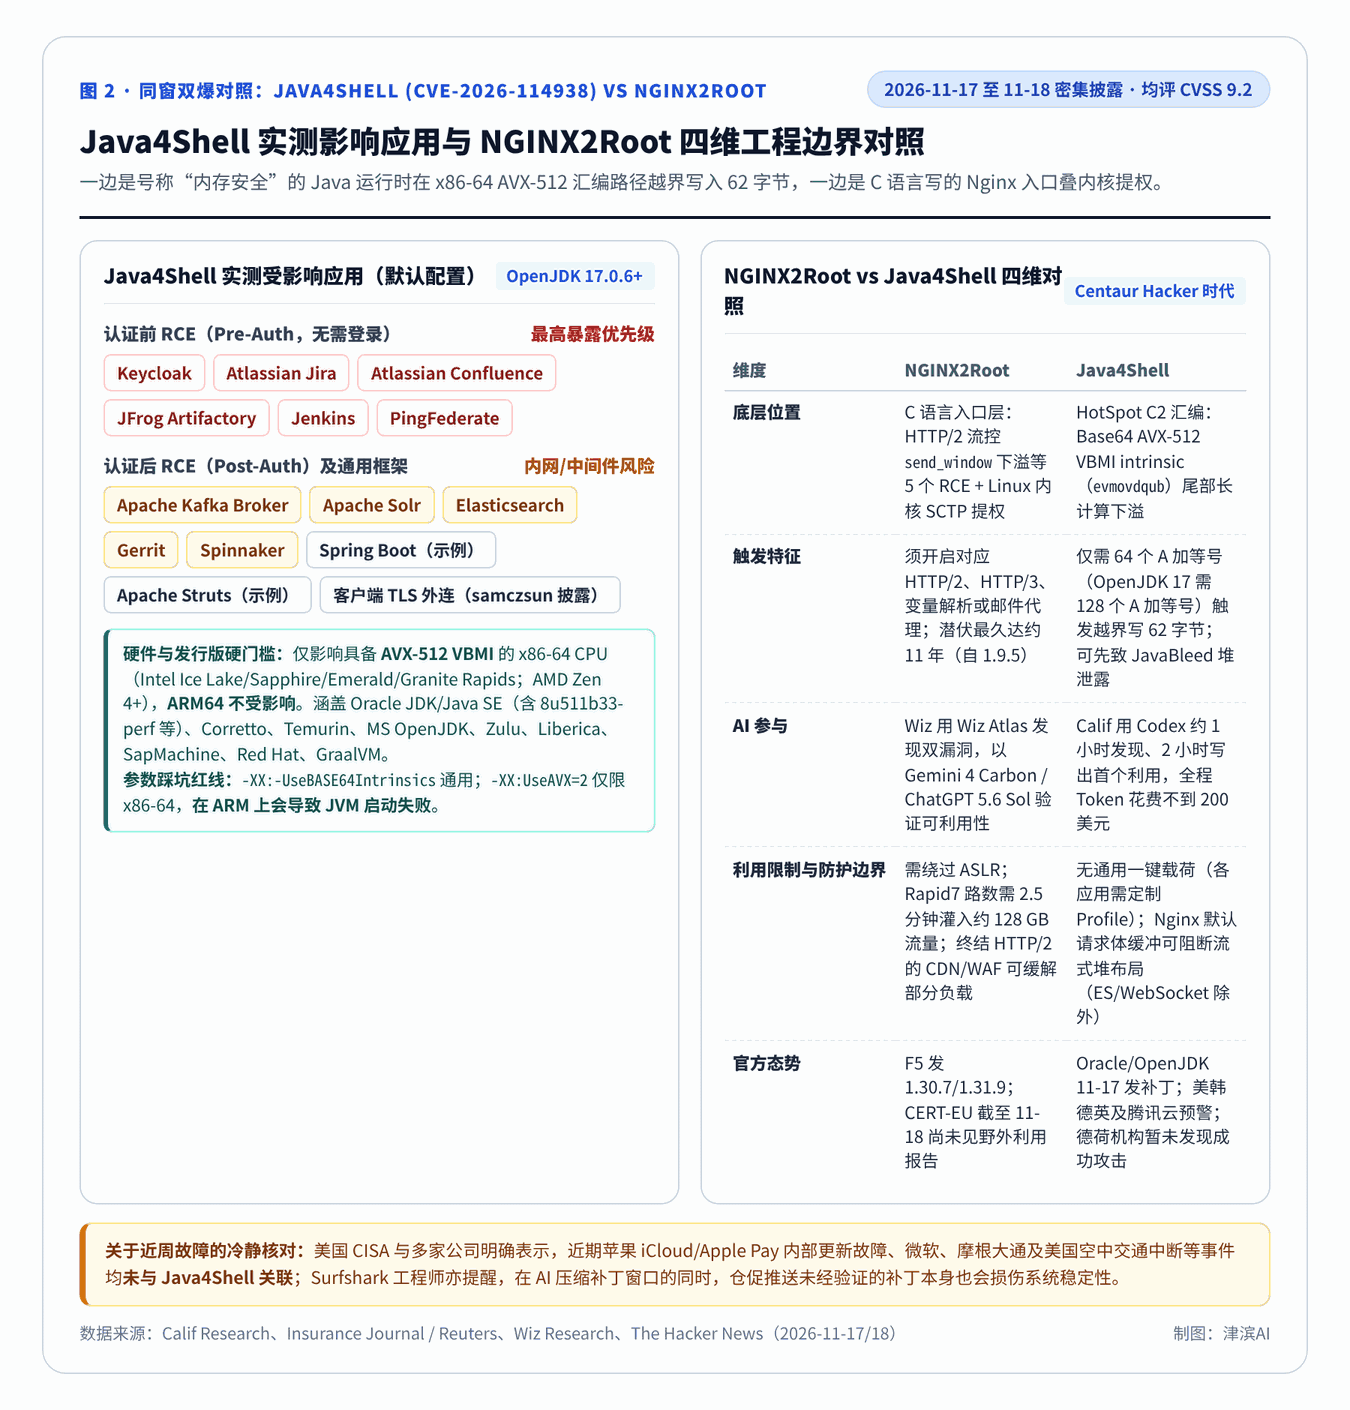
配图说明:图 2 区分了认证前/认证后 RCE 实测应用、ARM64 豁免边界及前置请求体缓冲对部分流式攻击路径的阻断条件。
知识延伸:从 Worker 到宿主机 Root——容器逃逸链与运维三层防线
不少工程师看到这里会问:容器里的 NGINX 通常只以低权限 Worker 跑着,就算被拿到执行权,不也关在容器沙箱里吗?[1]
Xint Security Research 在 AWS、GCP 与 Azure 等云环境做出的验证,恰恰盯上了容器隔离的软肋[1][4]。Docker 用命名空间替每个容器隔出了独立的文件视图与进程号,但同一台宿主机上的所有容器,依然共吃同一个 Linux 内核。
NGINX2Root 的四步逃逸链正是这么咬合起来的:攻击者先借前述 5 个入口之一在容器里拿到 NGINX Worker 权限;只要容器没有封死冷门网络协议栈的系统调用,恶意进程就能向共享的宿主机内核发起 SCTP(流控制传输协议) 请求;再借助 Linux 内核 SCTP 子系统的提权缺陷,一举冲出容器拿到宿主机 root[1][4]。
要切碎这条“应用入口 → 共享内核”的跨层通道,一线 SRE 团队可以按三道防线落手,同时避开三个极易踩空的运维深坑[1][2]:
- 防线一:二进制升级与完整重启(别只跑
reload)。NGINX 开源版应升至1.30.7(稳定版)或1.31.9(主线版),NGINX Plus 升至37.0.8.1或37.3.0.1(R34–R36 分支暂未列修复)[1]。官方 Docker 镜像(含 Alpine 变体)已挂出新 Tag;但截至 2026 年 11 月 18 日,Ubuntu(16.04–26.10)与 Debian 多分支尚未推齐系统仓库包,且发行版安全补丁常保留旧主版本号,核对时须查完整包版本号[1]。尤其隐蔽的坑在于进程残留:升级二进制后如果只跑reload,旧可执行文件拉起的 Worker 还会继续接管存量长连接,必须完整重启或执行热二进制替换[1]。OpenJDK 侧则应升级至 2026 年 11 月 17 日发布的官方补丁版,或临时加上-XX:-UseBASE64Intrinsics参数[2]。 - 防线二:临时缓解边界与跨架构参数红线。如果一时无法重启 NGINX,可在
1.25.1及以上版本配置http2 off;并清理listen里的http2(更早版本从listen移除即可),并用openssl s_client -alpn h2直测源站而非只看前端 CDN[1]。但务必记牢:http2 off管不到 HTTP/3(121810)、变量上游 +SSI/mirror(123634)以及开放公网的 Mail 代理(113425),这三项必须按各自条件单独关闭或收窄监听网段[1]。Java 侧也有一条参数红线:-XX:UseAVX=2虽然能避开 AVX-512 路径,但该参数仅限 x86-64 主机或对应兼容环境使用——一旦误加到 ARM64 节点,OpenJDK 会直接启动失败[2]。 - 防线三:内核 SCTP 收面与“无日志”攻击检测。主机若根本不用 SCTP,欧洲响应中心 CIRCL 建议在
/etc/modprobe.d/写入install sctp /bin/false拦截模块加载(需注意:这既不会卸载已加载进内存的模块,也关不掉直接编译进内核的 SCTP),同时收紧容器seccomp系统调用白名单[1]。排查时千万别只翻access.log——HTTP/2 控制帧通常不进普通访问记录,一份干净的日志证明不了安全[1]。CIRCL 提示重点盯住四类异常:NGINX Worker 拉起非预期子进程、Worker 异常退出或遗留 core dump、持续灌入海量入站流量却几乎没有请求记录的 HTTP/2 长连接,以及网关主机突然出现的异常外连或 DNS 查询[1]。
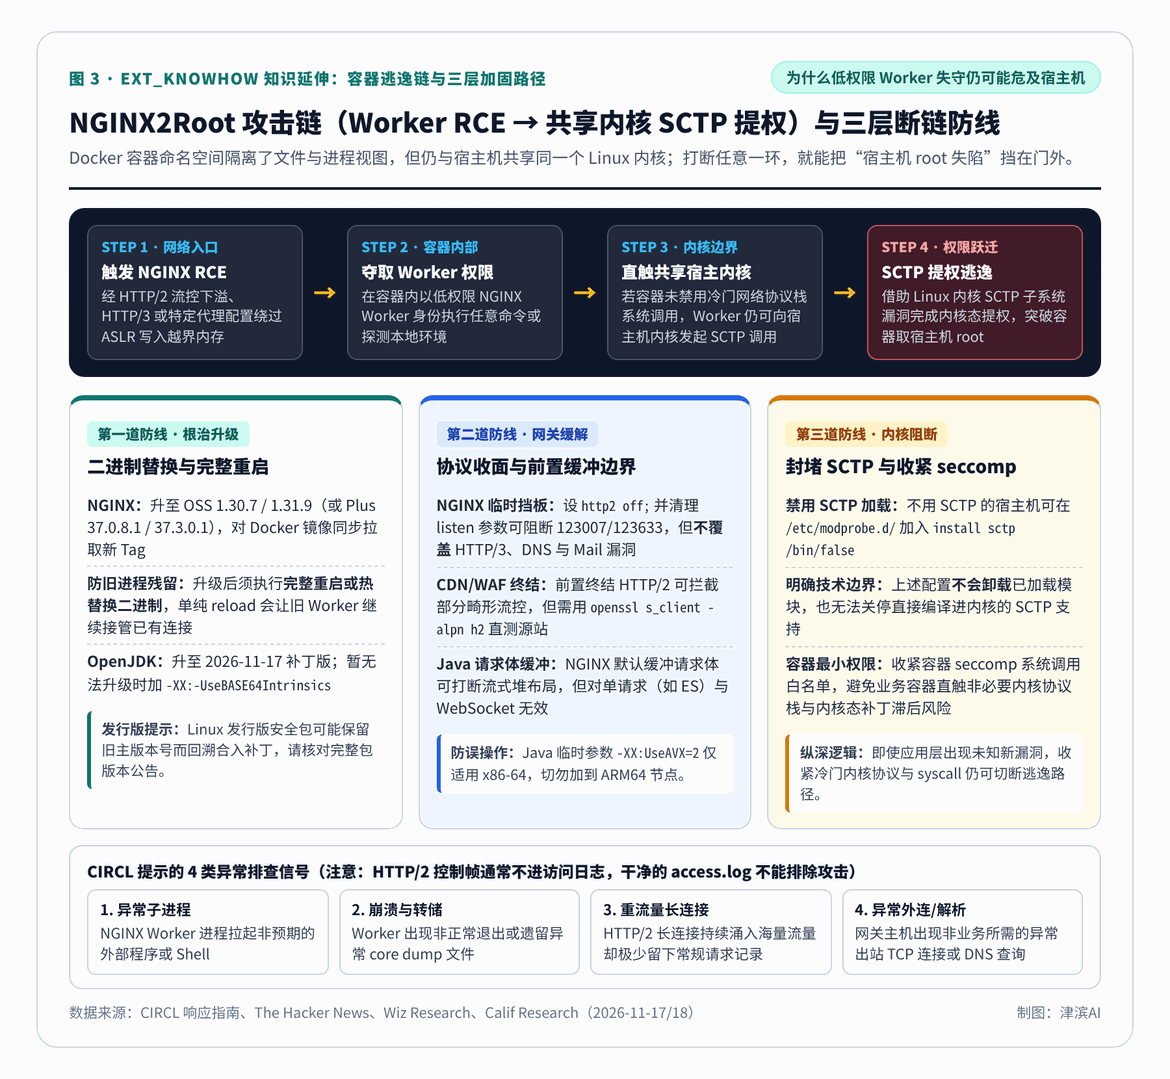
配图说明:图 3 标明了仅
reload留存旧 Worker、ARM 节点误用-XX:UseAVX=2与modprobe.d不卸载已加载模块三项实操边界。
削减特性还是稳态观测:真正要改的账本
接连两周,从 PHP2Shell 到 Java4Shell、再到潜伏约 11 年的 NGINX2Root,AI 正在把“代码足够复杂、藏在冷门指令和状态机深处就不易被挖出”的旧安全假设瓦解殆尽[3][2]。Calif.io 团队顺势提出了一个新词——“vibe-uncoding”(逆向清理冗余代码):既然攻击侧能花不到 200 美元用 AI 挖穿陈年汇编,防御侧更该用 AI 把生产栈里用不上的死代码、过时协议和只服务少数极值场景的激进优化裁掉[2]。
与其在每次高危 CVE 爆发后通宵贴临时挡板,云原生团队更应该借这波警报把“非必要特性与内核协议默认关闭”做成常态基线——包括在网关层关停未启用的 HTTP/3、SSI/mirror 动态拼接与邮件代理,在宿主层剥离 SCTP 等冷门内核模块,并重新审视业务容器是否真的需要承担高风险硬件加速路径[1][2]。
反对声音同样切中要害。真实生产环境中,很多公网入口前早就架着终结 HTTP/2 的 WAF 或 CDN[3],NGINX 默认请求体缓冲本来就能挡住部分依赖流式包的 Java 攻击[2],容器平台默认 seccomp 策略也未必放行 SCTP 系统调用。加上截至 2026 年 11 月 18 日,欧美响应机构均尚未观测到这两批漏洞的广泛在野利用[1][4][5]。安全公司 Surfshark 首席系统工程师 Karolis Kaciulis 在路透社采访中直言(译文):“打补丁打得那么多、那么快,会让系统变得更不稳定。”[5] 运维圈里,半夜强推未经灰度验证的急促重启,往往比漏洞本身更早把业务拖垮。
因此,上述“立即跨层同步停服重启”的排期判断在具体组件上需拆开核定,不能因单一环节免疫就把整套网关栈一并延期[3][1][2]:ARM64 架构或确认不含 AVX-512 VBMI 的旧处理器只排除本文 Java4Shell 所述的特定 CPU 指令路径,NGINX 侧仍须逐项核对运行版本,并单独排查 HTTP/2、HTTP/3、动态变量上游配 SSI/mirror 与 Mail auth_http 代理配置[1][2];同理,前置 CDN 或代理终结 HTTP/2、开启请求体缓冲也只缓解部分攻击路径,覆盖不到 HTTP/3、变量解析或邮件代理入口[1][2]。如果团队正处金融结算或大促保障等维护冻结期,正确做法不是整体搁置,而是先基于真实暴露面落实对应临时缓解措施、用 openssl 直测源站并挂好无日志长连接与异常子进程监控,再在计划维护窗口内完成补丁升级与完整进程替换[1]。
不管维护窗口排在什么时候,有一条底线已经改写。
当 AI 把十年陈旧漏洞的发现门槛压低到一小时与不到两百美元,代码复杂度就不再是任何系统的护城河[3][2]。
说明:本文由 津滨AI 基于 Wiz Research、Calif Research、The Hacker News、Insurance Journal / Reuters 及 IT 之家等公开安全公告与技术资料交叉核实整理;正文由 AI 辅助检索与起草并经人工审校,题图由 Nano Banana Pro 概念生成(非实拍),文中三张信息图均为基于公开资料的自制图表,仅供安全运维与技术参考,不代表任何厂商官方立场。
参考资料
[1] 10-Year-Old NGINX HTTP/2 Flaw Lets Unauthenticated Attackers Execute Code on Servers | The Hacker News(2026-11-18):https://thehackernews.com/2026/11/10-year-old-nginx-http2-flaw-lets.html
[2] Java4Shell: Write once, RCE everywhere | Calif Research(2026-11-17):https://calif.io/java4shell/
[3] Unauthenticated Remote Code Execution in NGINX: CVE-2026-123633 and CVE-2026-123007 | Wiz Blog(2026-11-18):https://www.wiz.io/blog/nginx-http2-rce-vulnerabilities
[4] Xint 披露 NGINX2Root 漏洞链:5 个 Nginx RCE 叠 Linux 内核 SCTP 提权可逃逸容器 | IT之家(2026-11-19):https://www.ithome.com/1/029/139.htm
[5] Governments Warn Java Flaw Leaves Computer Systems Open to Hackers | Insurance Journal / Reuters(2026-11-18):https://www.insurancejournal.com/news/international/2026/11/18/892975.htm
